Dar acesso ao CRM envolve mais do que permitir a entrada com uma senha. Um atendente pode precisar consultar o histórico da própria unidade e atualizar o responsável por um contato, sem poder exportar toda a base ou alterar permissões de colegas. A matriz de acesso descreve essas diferenças antes de configurar os perfis.
Imagine uma empresa fictícia com duas unidades, uma coordenação por unidade e uma pessoa responsável pela administração técnica. Se todos recebem o mesmo perfil para agilizar a implantação, a facilidade inicial cria um problema de revisão: ninguém sabe quais permissões são necessárias e quais foram concedidas por conveniência.
Liste ações observáveis
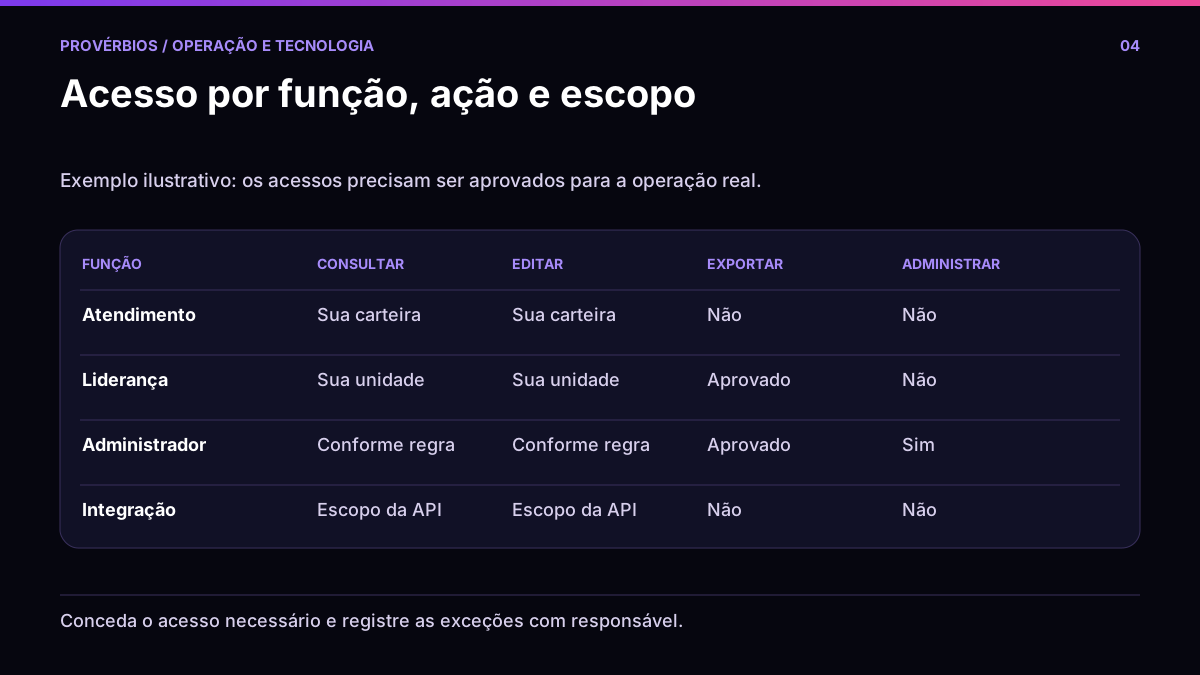
Troque rótulos vagos por verbos concretos: consultar, criar, editar, excluir, exportar, transferir responsável e administrar configurações. Para cada ação, identifique o objeto afetado. Editar uma anotação é diferente de alterar um campo financeiro ou remover o histórico de um atendimento.
Defina também o escopo: registros próprios, da equipe, da unidade ou de toda a empresa. Uma função pode ter a mesma ação em escopos distintos. Esse detalhe costuma explicar por que um perfil chamado “supervisor” funciona em uma operação e concede acesso excessivo em outra.
Preencha uma matriz pequena
| Ação | Atendente | Coordenação | Administração técnica |
|---|---|---|---|
| Consultar contatos | Própria unidade | Própria unidade | Conforme necessidade aprovada |
| Editar atendimento | Atribuído à pessoa | Equipe da unidade | Sem acesso cotidiano por padrão |
| Exportar base | Não | Exceção aprovada | Execução autorizada |
| Administrar perfis | Não | Não | Sim, com registro |
Essas escolhas servem para iniciar a discussão. Uma equipe pode ter necessidade diferente. O essencial é conseguir justificar cada permissão com uma tarefa e um responsável, em vez de copiar um perfil antigo cujo uso ninguém lembra.
A orientação de autorização da OWASP recomenda privilégio mínimo, negação por padrão e verificação das permissões em cada requisição. Isso também ajuda a distinguir autenticação, que identifica a pessoa, de autorização, que decide o que ela pode fazer.
Confira as capacidades reais da plataforma
Nem todo CRM permite configurar todas as combinações de ação, campo e unidade. Faça uma lista das regras que o produto suporta e das lacunas encontradas. Se uma separação importante não puder ser implementada, a equipe precisa ajustar o processo ou a arquitetura antes de carregar dados que dependem dessa proteção.
Esconder um botão na tela não comprova que a operação foi bloqueada. A restrição precisa valer quando alguém tenta acessar o registro por uma URL direta ou por uma API disponível. A verificação técnica deve acontecer com contas de teste e dentro do ambiente autorizado, sem utilizar credenciais de outra pessoa.
Teste o que deve funcionar e o que deve falhar
Crie registros fictícios para cada unidade e faça uma conta representativa de cada função. O atendente consegue abrir o registro autorizado? Consegue abrir um de outra unidade? A coordenação consegue transferir um atendimento da própria equipe? Uma exportação proibida é rejeitada mesmo quando a requisição é enviada diretamente?
Registre resultado esperado, resultado observado, data e responsável. Inclua anexos, relatórios e buscas: um cadastro pode estar bloqueado na tela principal e continuar aparecendo em uma pesquisa ou arquivo exportado. Testes de acesso devem acompanhar os caminhos pelos quais a informação realmente circula.
Trate exceções como temporárias
Às vezes alguém precisa de acesso adicional para substituir um colega ou resolver um incidente. Registre motivo, aprovador, escopo e data de encerramento. Quando a plataforma permitir expiração automática, teste o comportamento. Caso contrário, atribua a retirada a uma pessoa e acompanhe a conclusão.
Revise a matriz quando houver mudança de função, saída de colaborador, nova unidade ou integração. Contas de serviço também precisam de permissões compatíveis com sua tarefa. Elas não devem herdar acesso administrativo apenas porque foram criadas durante a implantação.
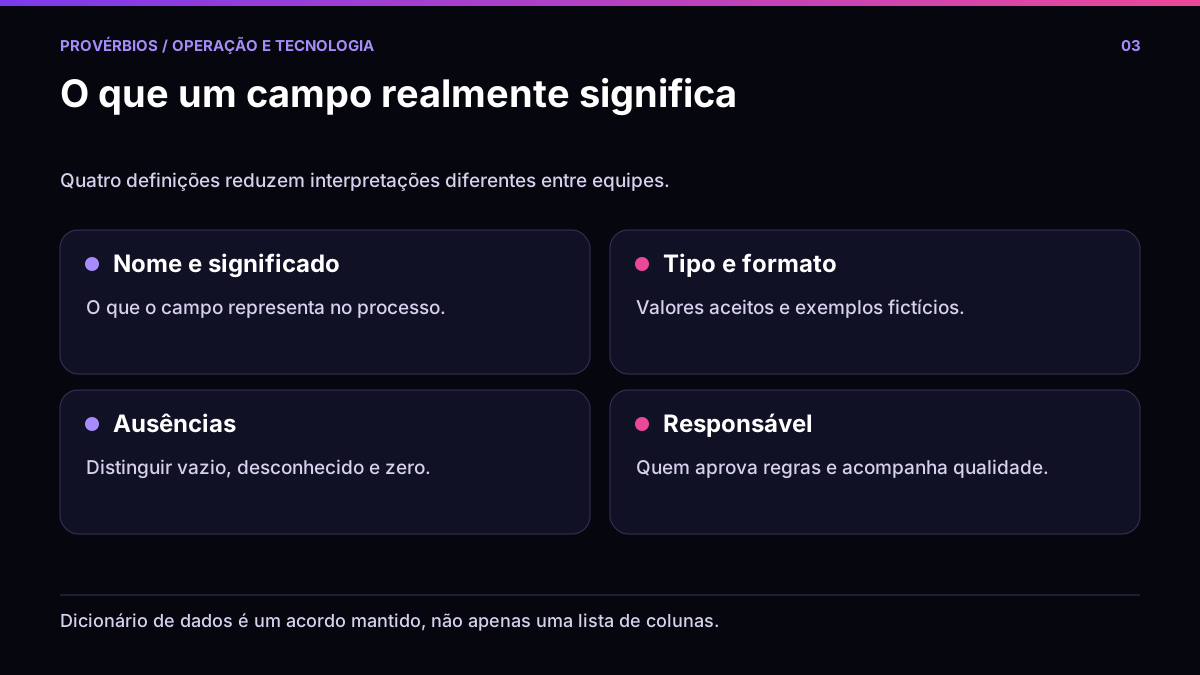
Para organizar a conversa, conecte cada regra ao dicionário dos campos do CRM. Isso torna visível quais informações merecem acesso restrito e quais tarefas dependem delas. A matriz passa a ser uma referência de operação, com decisões verificáveis e revisões registradas.
Fontes e referências
Referências consultadas em 21/10/2026. Confira a documentação vigente do seu fornecedor antes de alterar uma integração.