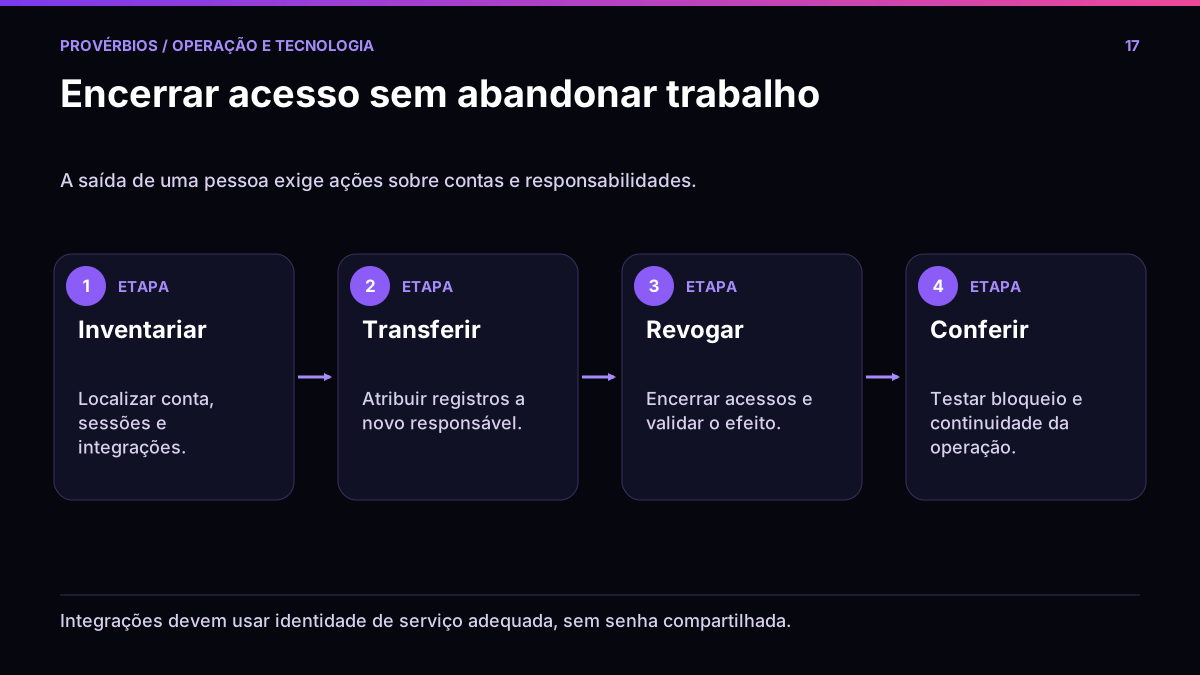
A saída de uma pessoa não termina quando sua conta desaparece da lista de usuários. Podem existir sessões abertas, acessos por aplicativo, automações vinculadas à identidade pessoal e registros sem novo responsável. Um procedimento de desligamento deve tratar esses pontos em conjunto, com uma sequência coordenada entre a gestão e quem administra os sistemas. A meta é encerrar o acesso no momento definido e manter a operação sob responsabilidade conhecida.
Prepare o inventário e a sequência
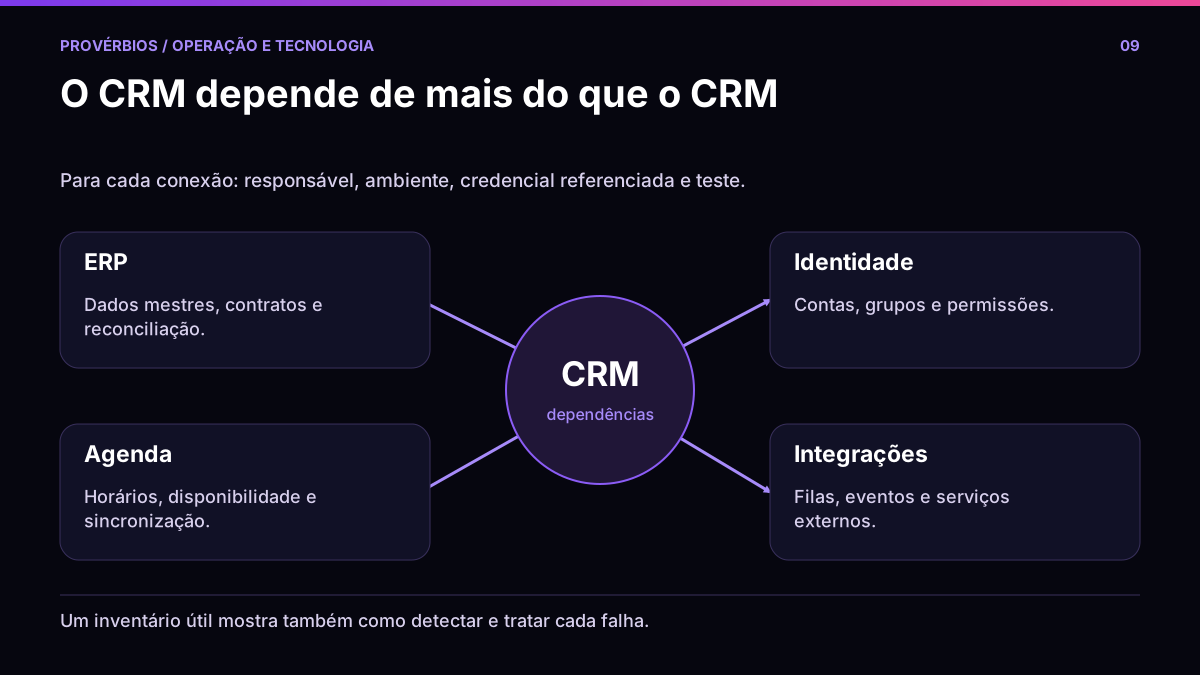
Parta de uma solicitação autorizada que identifique a pessoa, o momento de efetivação e os responsáveis pelas ações. Consulte as contas usadas no CRM, o provedor de identidade, grupos, dispositivos corporativos e conexões de integração. Não dependa apenas de perguntar quais ferramentas a pessoa utilizava: confronte o inventário de acessos com registros administrativos disponíveis.
Quando há risco que exige bloqueio imediato, a continuidade do trabalho deve ser resolvida por administradores autorizados depois da contenção. Em uma saída planejada, parte da transferência operacional pode ser preparada antes, respeitando o momento definido pela organização. O checklist precisa deixar clara essa diferença, para que a necessidade de transferir uma carteira não se transforme em motivo para manter acesso indevido.
Bloquear entrada não é encerrar toda sessão
A documentação do Microsoft Entra ID distingue tokens de acesso, renovação e sessões mantidas pela própria aplicação. Ela explica que o provedor não revoga diretamente um token de sessão emitido por outro aplicativo. O comportamento e o prazo efetivo dependem do ambiente. Por isso, verifique os mecanismos do CRM e das aplicações conectadas, em vez de concluir que uma única ação central encerrou tudo.
| Frente | Ação | Evidência esperada |
|---|---|---|
| Identidade | Bloquear novos acessos conforme o procedimento | Estado administrativo e horário registrados |
| Sessões | Revogar pelos mecanismos disponíveis | Teste autorizado demonstra bloqueio efetivo |
| Registros | Transferir carteira, tarefas e propriedade | Novo responsável confirma recebimento |
| Integrações | Revisar conexões vinculadas à pessoa | Serviços necessários continuam sob identidade adequada |
| Exceções | Registrar itens ainda pendentes | Responsável e prazo de solução definidos |
Transfira trabalho preservando contexto
Liste negócios abertos, atividades futuras, filas de atendimento e processos cuja administração depende daquela conta. Defina quem assume cada grupo e peça conferência da transferência. Alterar o responsável atual não deve apagar a autoria histórica das ações. O registro precisa permitir distinguir quem executou o trabalho anterior de quem passa a acompanhar a continuidade.
Considere um exemplo fictício: a pessoa administrava uma integração e acompanhava vinte negócios. Transferir os negócios resolve somente uma parte. A integração pode continuar autenticada com uma credencial pessoal ou parar quando a conta for desativada. O administrador deve identificar esse vínculo, migrar o serviço por um procedimento aprovado e testar o fluxo sem reutilizar ou compartilhar a senha da pessoa.
Confira o bloqueio na prática
Defina um teste compatível com os controles da organização, usando meios administrativos autorizados e sem pedir credenciais pessoais. Verifique novos acessos, sessões existentes quando o sistema permitir avaliação e caminhos alternativos, como aplicativo móvel ou autenticação local. Registre limitações e prazos documentados. Uma confirmação visual de “usuário desativado” é evidência administrativa, mas pode não demonstrar todos os caminhos de acesso.
Também confira que os serviços legítimos continuam funcionando. Envie um evento fictício em ambiente apropriado ou acompanhe uma execução autorizada, confirme o responsável atual e veja se alertas estão chegando à equipe certa. Se algo falhar, corrija a dependência com acesso próprio; reativar a identidade desligada deve seguir uma decisão específica da organização, e não ser o atalho automático de recuperação.
Encerre com pendências visíveis
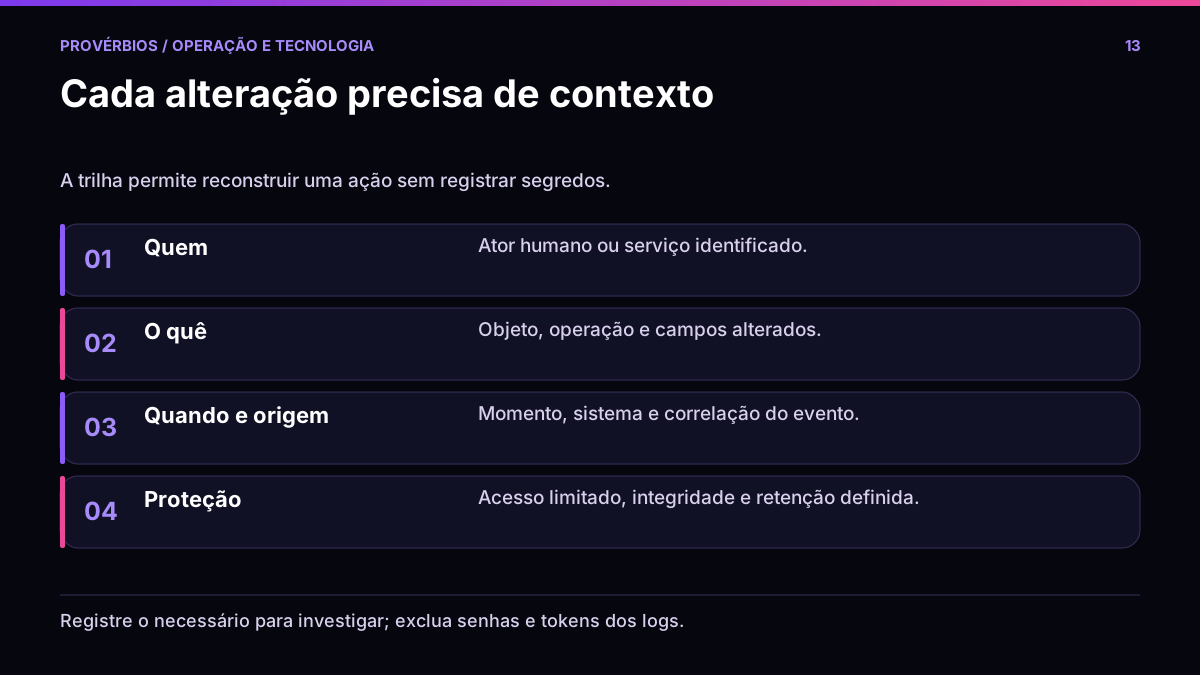
Uma ficha concluída deve conter quem executou cada ação, momento, evidência e itens não resolvidos. Evite marcar tudo como finalizado quando existe sessão que não pôde ser verificada ou automação sem dono. A revisão posterior deve procurar acessos remanescentes e confirmar que tarefas e registros têm responsáveis operacionais.
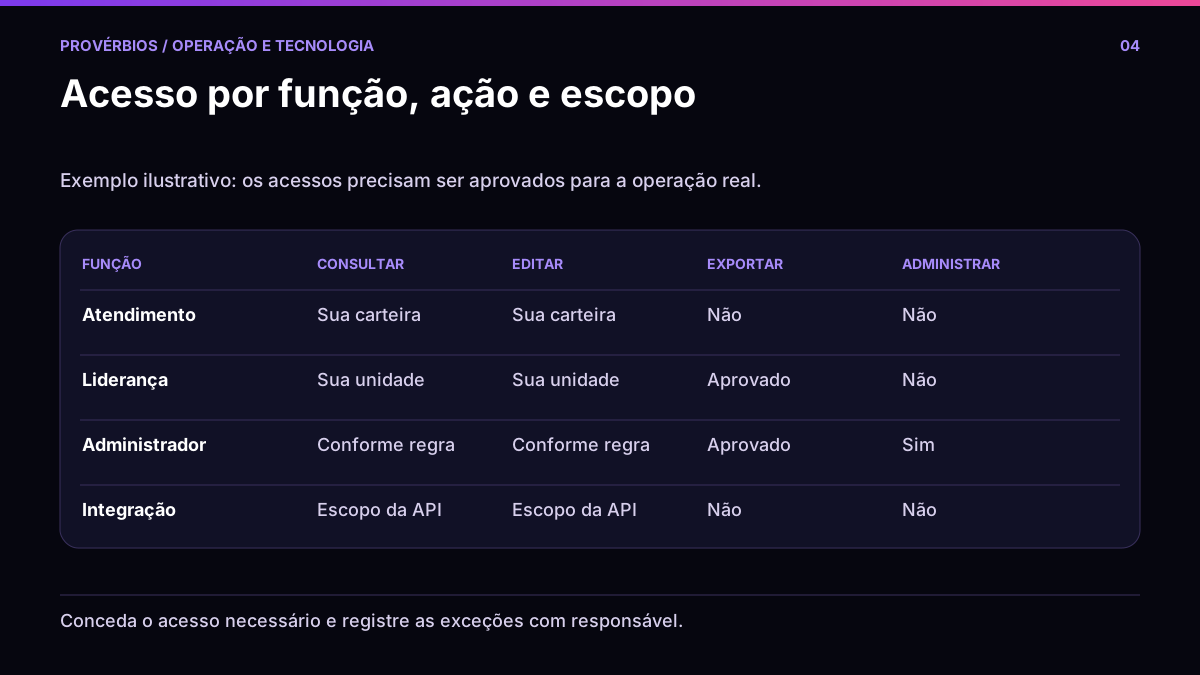
Use a matriz de permissões para comparar o acesso esperado, o inventário de dependências para localizar conexões e a trilha de auditoria para guardar evidências. O procedimento precisa ser verificável mesmo quando a pessoa que conhece a configuração já não está disponível.
Fontes e referências
Referências consultadas em 21/10/2026. Confira a documentação vigente do seu fornecedor antes de alterar uma integração.